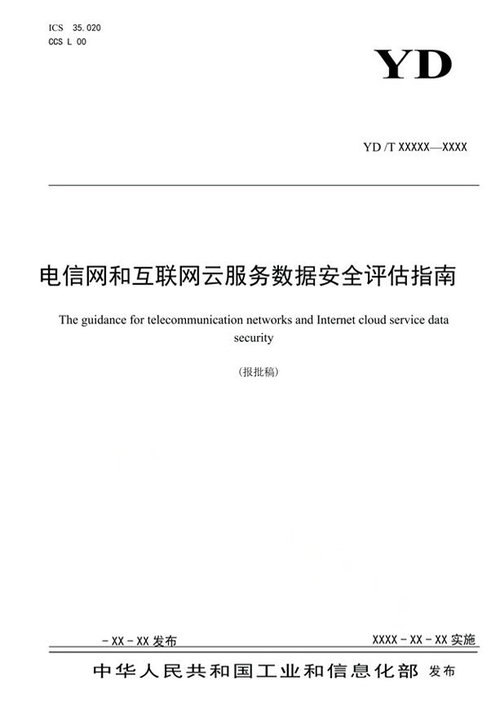
随着云计算技术在电信网和互联网领域的广泛应用,云服务已成为支撑社会运转的关键基础设施。云环境的虚拟化、多租户和动态性特征带来了前所未有的数据安全挑战。为规范云服务数据安全评估工作,提升互联网安全服务水平,相关主管部门发布了《电信网和互联网云服务数据安全评估指南》(以下简称《指南》)。本文旨在解读该《指南》的核心要点,探讨其在互联网安全服务中的应用价值与实践路径。
一、云服务数据安全评估的背景与意义
电信网和互联网云服务承载着海量用户数据与业务系统,数据泄露、滥用或损毁将直接影响用户权益、企业运营甚至国家安全。传统安全评估方法难以适应云环境的复杂性,亟需一套专门针对云服务的数据安全评估框架。《指南》的出台,填补了云服务数据安全评估标准的空白,为服务提供者、使用者和监管机构提供了统一、可操作的评估依据,是构建互联网安全服务体系的重要基石。
二、《指南》的核心框架与评估维度
《指南》围绕数据生命周期,从以下几个维度构建评估体系:
- 数据分类分级:要求云服务提供者根据数据的敏感程度和影响范围,建立分类分级制度,并采取差异化保护措施。
- 组织与制度保障:评估是否设立数据安全管理机构、明确责任人,并制定覆盖数据全生命周期的安全管理制度和操作规程。
- 技术防护能力:涵盖访问控制、身份鉴别、数据加密(传输与存储)、数据脱敏、审计日志、备份与恢复等技术要求,确保数据保密性、完整性和可用性。
- 人员与供应链安全:评估人员背景审查、安全意识培训、第三方服务商安全管理及供应链数据安全风险控制措施。
- 应急响应与灾难恢复:检查数据安全事件应急预案的完备性、演练情况以及灾难恢复能力,确保在突发情况下快速响应、减少损失。
- 合规性与监督审计:要求定期开展数据安全合规自查与审计,对照法律法规和标准规范持续改进。
三、互联网安全服务中的落地实践
互联网安全服务商在为客户提供云服务时,应将《指南》要求融入服务全流程:
- 在服务设计阶段,依据数据分类分级结果设计安全架构,明确安全边界与责任划分;
- 在服务交付阶段,提供透明的安全能力说明,协助客户完成数据安全配置与策略调优;
- 在运维阶段,建立常态化监控与审计机制,定期开展风险评估与应急演练,确保安全措施持续有效;
- 在服务退出阶段,规范数据迁移与销毁流程,保障客户数据完整移交与彻底清除。
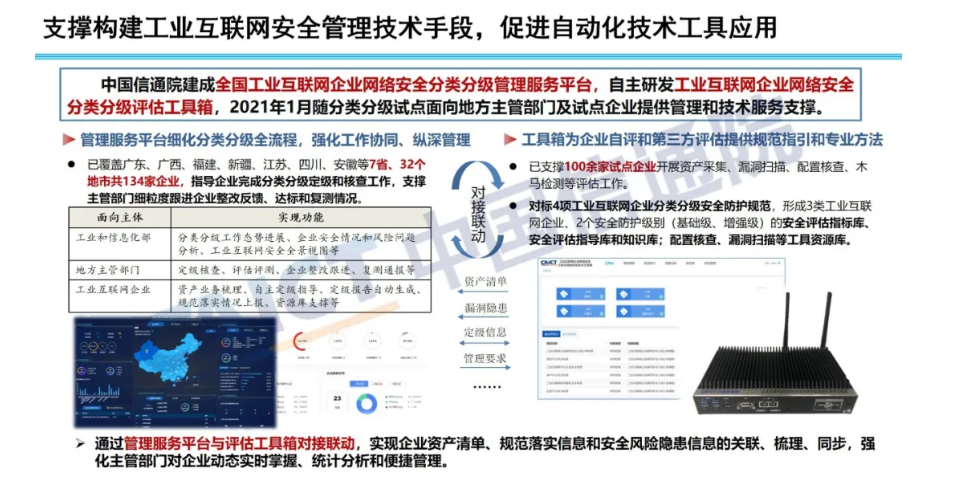
互联网安全服务商可基于《指南》开发数据安全评估工具或咨询服务,帮助中小云服务企业快速对标、识别差距并整改,提升全行业安全水位。
四、挑战与展望
当前,云服务数据安全评估仍面临数据分类分级标准落地难、多租户场景下责任边界不清、新技术(如容器、Serverless)安全评估方法不足等挑战。应持续完善标准体系,加强自动化评估工具研发,推动评估结果在监管采信、行业互认等方面的应用,形成“评估—整改—提升”的良性循环。
《电信网和互联网云服务数据安全评估指南》为云服务数据安全提供了系统性方法论。互联网安全服务各方应积极贯彻《指南》要求,以评促建、以评促改,共同筑牢云时代的数据安全防线,为数字经济高质量发展保驾护航。